


✨︎ Resumen (TL;DR):
- Apple lanzó iOS 27.0.1 el 28 de septiembre con tres correcciones, incluida una para los reinicios de los iPhone 18 Pro y 18 Pro Max cuando falla Face ID.
- El parche también atiende un defecto de color en fotos a 2x con apertura f/1.48 y un fallo que podía dejar la pantalla táctil sin respuesta.
- iOS 26.7.1 corrige la vulnerabilidad CVE-2026-86950 en CoreGraphics para quienes siguen en iOS 26; no es una corrección de iOS 27.0.1.
Apple lanzó el 28 de septiembre iOS 27.0.1 para corregir tres fallas, incluido un reinicio inesperado en el iPhone 18 Pro y el iPhone 18 Pro Max cuando Face ID no autentica al usuario. El mismo día publicó iOS 26.7.1 para quienes siguen en iOS 26, con una corrección de seguridad distinta para CoreGraphics.
Apple dividió el lanzamiento en dos paquetes. iOS 27.0.1 atiende problemas funcionales de iOS 27; iOS 26.7.1 corrige una vulnerabilidad de seguridad para quienes siguen en iOS 26. La versión instalada define cuál actualización debe buscarse.
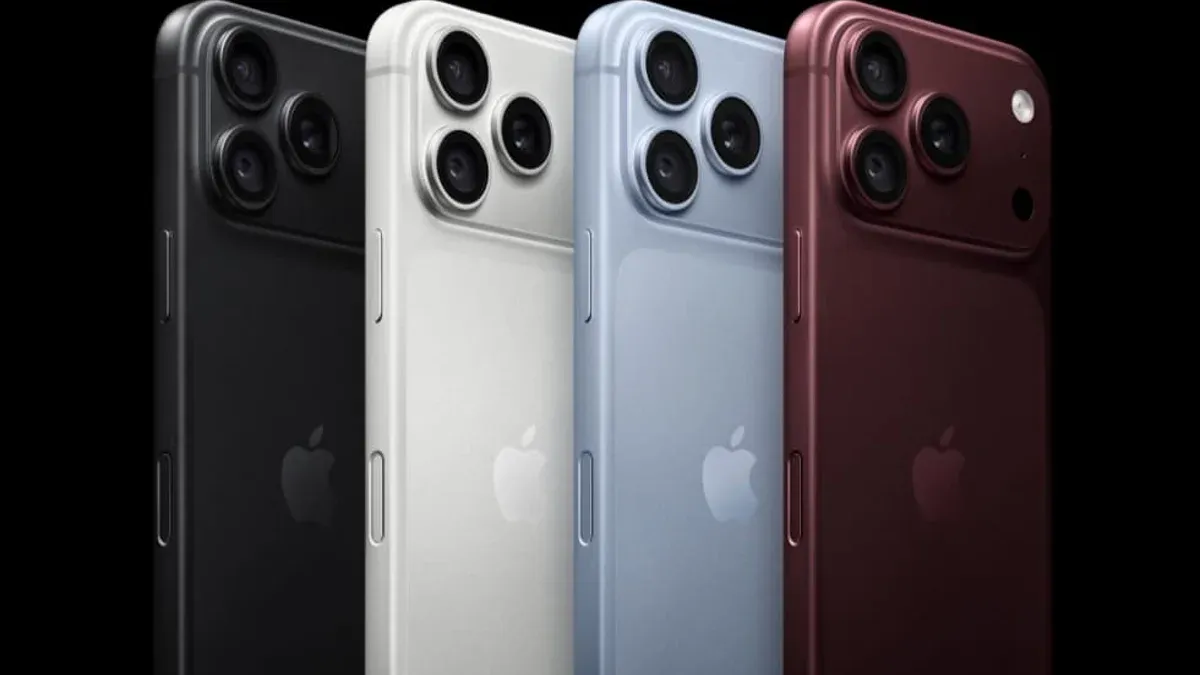
Qué corrige iOS 27.0.1 en los modelos Pro
Las notas de Apple identifican tres correcciones:
- Face ID: un iPhone 18 Pro o 18 Pro Max podía reiniciarse inesperadamente cuando la autenticación fallaba.
- Cámara: algunas fotos tomadas a 2x, con apertura f/1.48 y bajo ciertas condiciones de luz, podían mostrar un defecto de color. Apple dice que el problema afecta a un número reducido de unidades de esos dos modelos.
- Pantalla táctil: abrir al mismo tiempo el Centro de Notificaciones y el Centro de Control podía dejar la pantalla sin respuesta. Apple no atribuye este fallo a un modelo Pro específico.
Apple no explica qué provocaba los reinicios relacionados con Face ID. Por eso, la publicación de un arreglo de software no permite concluir que existiera un defecto físico en la cámara infrarroja.
La alerta de seguridad pertenece a iOS 26.7.1
En un aviso separado, Apple identifica CVE-2026-86950, una vulnerabilidad en CoreGraphics. Procesar un archivo preparado con fines maliciosos podía permitir la ejecución de código.
La empresa dice que conoce un reporte según el cual la falla pudo haberse explotado en un ataque extremadamente sofisticado contra personas específicas que usaban versiones anteriores a iOS 27. Ese alcance no equivale a afirmar que todos los iPhone hayan sido atacados.
Apple corrigió el problema de escritura fuera de los límites de memoria en iOS y iPadOS 26.7.1 mediante una comprobación más estricta de esos límites. Las versiones de seguridad publicadas por Apple indican que iOS 27.0.1 no tiene entradas CVE publicadas.
Por esa razón, CVE-2026-86950 no debe presentarse como una corrección propia de iOS 27.0.1. La vulnerabilidad corresponde al paquete de seguridad para quienes permanecen en iOS 26.
Cómo elegir el paquete correcto
En el teléfono, abre Configuración > General > Actualización de software y revisa la versión que Apple ofrece. Quien ya usa iOS 27 encontrará iOS 27.0.1, con las correcciones funcionales descritas. Quien permanece en iOS 26 debe instalar iOS 26.7.1 para recibir la corrección de seguridad de esa versión.
El dato decisivo es la versión que aparece en el teléfono, no solo su modelo. Un iPhone 18 Pro no basta para elegir el paquete: hay que revisar si el equipo ya usa iOS 27 o sigue en iOS 26.


